• CGT convocó a un paro nacional docente por el crimen de Nancy Godoy; Amsafé, Sadop y UDA hacen paro en Santa Fe
INFORME THE WASHINGTON POST
Espías del gobierno ruso están detrás de una amplia campaña de piratería informática contra agencias de EEUU
Por:
Ellen Nakashima
Domingo 13 de
Diciembre 2020 - 19:38
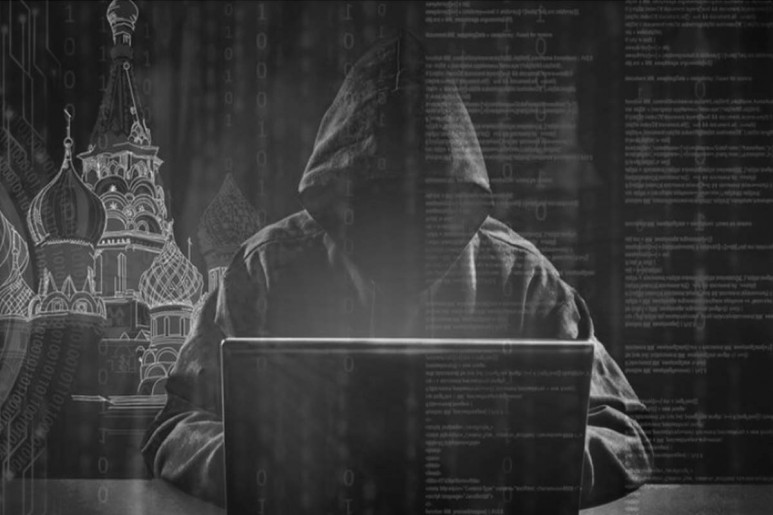
El FBI está investigando la campaña una red de hackers que trabaja para el servicio de inteligencia exterior ruso. El grupo, conocido como APT29 o Cozy Bear, también vulneró una de sus principales empresas cibernéticas del mundo
Los hackers del gobierno ruso que atacaron una importante empresa de seguridad cibernética están detrás de una campaña de espionaje mundial que también comprometió a los departamentos del Tesoro y Comercio y otros organismos gubernamentales, según confirmaron personas familiarizadas con el asunto a The Washinton Post, que solicitaron el anonimato debido a lo delicado del asunto.
El FBI está investigando la campaña de un grupo de hackers que trabaja para el servicio de inteligencia exterior ruso, el SVR. El grupo, conocido entre las empresas de seguridad del sector privado como APT29 o Cozy Bear, también hackeó el Departamento de Estado y la Casa Blanca durante la administración Obama.
Hasta el momento, no está claro a qué información accedieron.
Reuters reportó hoy los hackeos de las agencias del Tesoro y Comercio y reveló que fueron llevados a cabo por un grupo apoyado por un gobierno extranjero, pero los nexos entre los ciberpiratas y el SVR no había sido reportado hasta ahora.
El asunto es tan grave que provocó una reunión de emergencia del Consejo de Seguridad Nacional hoy en la Casa Blanca, informó Reuters. “El gobierno de los Estados Unidos está al tanto de estos informes y estamos tomando todas las medidas necesarias para identificar y remediar cualquier posible problema relacionado con esta situación”, dijo el portavoz del NSC John Ullyot, quien no quiso hacer comentarios sobre el país o el grupo responsable.
El APT29 ha sido vinculado a varios intentos de robar datos sobre la investigación de la vacuna contra el coronavirus.
Y el Washington Post informó la semana pasada que el grupo de hackers rusos, APT29, violó la empresa de seguridad cibernética, FireEye, según fuentes que conocen el informe.
En Comercio, los rusos apuntaron a la Administración Nacional de Telecomunicaciones e Información, una agencia que maneja la política de Internet y telecomunicaciones, informó Reuters.
El ataque parece ser bastante amplio y que abarca una serie de objetivos, incluidos los organismos gubernamentales de los Estados Unidos y otros países, y ha estado funcionando durante meses.
En 2015, el mismo grupo comprometió a los servidores del Comité Nacional Demócrata (DNC) pero, a diferencia de una agencia espía rusa rival, que también hackeó el DNC, no filtró material robado. En 2016, la agencia militar de espionaje GRU filtró correos electrónicos pirateados a la organización online WikiLeaks en una operación que interrumpió la convención nacional de los demócratas en medio de la campaña presidencial.
El SVR, por el contrario, hackea con fines de espionaje tradicional, robando información que podría ayudar al Kremlin a entender los planes y motivos de los políticos y los responsables políticos. Sus operadores también han filtrado secretos industriales, han pirateado ministerios de asuntos exteriores y han ido tras los datos de las vacunas contra el coronavirus.
Suscribite!
Y recibí las noticias más importantes!
Y recibí las noticias más importantes!
LO MÁS VISTO
Santa Fe, ¿Santafestero o Santafermosa? El silencio del periodismo y las deudas de la transparencia institucional
El periodismo parece haber perdido protagonismo en Santa Fe.
Se trata del primer caso de infección registrado en un ser humano
La iniciativa, que deberá volver al Senado, establece el juicio sumarísimo para los desalojos, una intimación previa de diez días por falta de pago, la entrega inmediata del inmueble en casos de ocupación y resguardos para personas vulnerables
Mientras en el Gobierno persiste la apuesta por sostener el ancla fiscal y cambiaria, empresarios e inversores piden medidas para mejorar el clima económico y político
